

Mehr Sicherheit mit dem GitHub Secure Open Source Fund
Im Spätsommer letzten Jahres hat GitHub uns gefragt, ob wir am Secure Open Source Fund teilnehmen möchten. Wir haben uns beworben, wurden vom Komitee ausgewählt und waren zusammen mit 98 Maintainern aus 67 Open-Source-Projekten Teil eines intensiven Sicherheitsprogramms.
Das Programm
Abschnitt betitelt „Das Programm“Die intensive Phase fand im September 2025 statt: rund 20 Sessions, alle live über Zoom und mit Abendterminen, die für Teilnehmer aus Europa angenehm lagen, obwohl Leute aus allen Zeitzonen dabei waren. Geleitet wurden die Sessions von Experten des GitHub Security Lab, und sie deckten ein breites Themenspektrum ab. Zwischen den Sessions gab es konkrete Aufgaben zu erledigen. Hausaufgaben also, aber solche, die wirklich etwas bringen. Das Wertvollste war aber, diese Themen von Leuten erklärt zu bekommen, die sich täglich damit beschäftigen, und sie in der Gruppe zu diskutieren.
Sicherheit ist Training, keine Checkbox
Abschnitt betitelt „Sicherheit ist Training, keine Checkbox“Ein Konzept, das bei mir hängen geblieben ist: Improving Our Security Posture. Sicherheit ist keine Checkbox, die man einmal abhakt. Sie funktioniert eher wie Fitnesstraining. Es gibt keine Ziellinie. Man baut Gewohnheiten auf, trainiert weiter und wird langsam stärker. Das Programm hat uns dafür einen strukturierten Trainingsplan gegeben.
Die Themen waren breit gefächert. Wir haben an Lizenzklarheit und -kompatibilität gearbeitet, Lizenzprüfungen für unsere Go- und NPM-Abhängigkeiten eingeführt und SBOMs veröffentlicht. Wir haben eine SECURITY.md und einen Incident-Response-Plan geschrieben. Wir haben den CVE-Prozess kennengelernt. Damit hatte ich bisher noch nichts zu tun, aber es ist gut, vorbereitet zu sein. Threat Modelling, Secure-by-Design-Prinzipien und UX-Aspekte beim Entwickeln sicherer Software standen ebenfalls auf dem Programm. Beim Tooling gab es Sessions zu statischer Analyse mit CodeQL und zu Fuzzing.
Dass die Sicherheit von GitHub Actions ein so umfangreiches Thema ist, hätte ich nicht erwartet. Es gibt viele subtile Wege, Workflows auszunutzen, und am Ende haben wir unsere eigenen Actions mit Tools wie actions-permissions deutlich gehärtet.
Überrascht hat mich eine Session zum Thema KI-Sicherheit. GitHub hat uns das Secure Code Game vorgestellt, eine Hands-on-Challenge, bei der man Sicherheitslücken in einer Codebasis aufspürt. Die ersten Level decken klassische OWASP-Probleme wie SQL-Injection und XSS ab. Bekanntes Terrain. In der neuesten Staffel geht es aber darum, Software mit eingebauter LLM-Funktionalität dazu zu bringen, Dinge zu tun, die sie nicht tun sollte. Mir wurde dabei klar, dass das die neue Front ist, auf die sich Leute inzwischen gezielt vorbereiten.
Verschiedene Projekte, verschiedene Perspektiven
Abschnitt betitelt „Verschiedene Projekte, verschiedene Perspektiven“Was das Programm besonders gemacht hat, war die Mischung der beteiligten Projekte. Es gab Anwendungen wie evcc, Thunderbird for Android, Mattermost und Mastodon. Dazu Bibliotheken wie GoReleaser (das wir für unsere Releases nutzen), Mermaid (das wir in unserer Doku nutzen) und Node.js. Und grundlegende Tools wie curl und ImageMagick.
Sicherheit bedeutet je nachdem, was man baut, ganz unterschiedliche Dinge. Eine Anwendung, die bei Leuten zu Hause läuft, ist anderen Bedrohungen ausgesetzt als eine Bibliothek, die in tausenden Projekten steckt. Zu hören, wie curl im Vergleich zu Mastodon über Sicherheit nachdenkt, war wirklich wertvoll. Über die Inhalte hinaus bleibt das Netzwerk, das man mit anderen Maintainern aufbaut.
GitHub Universe
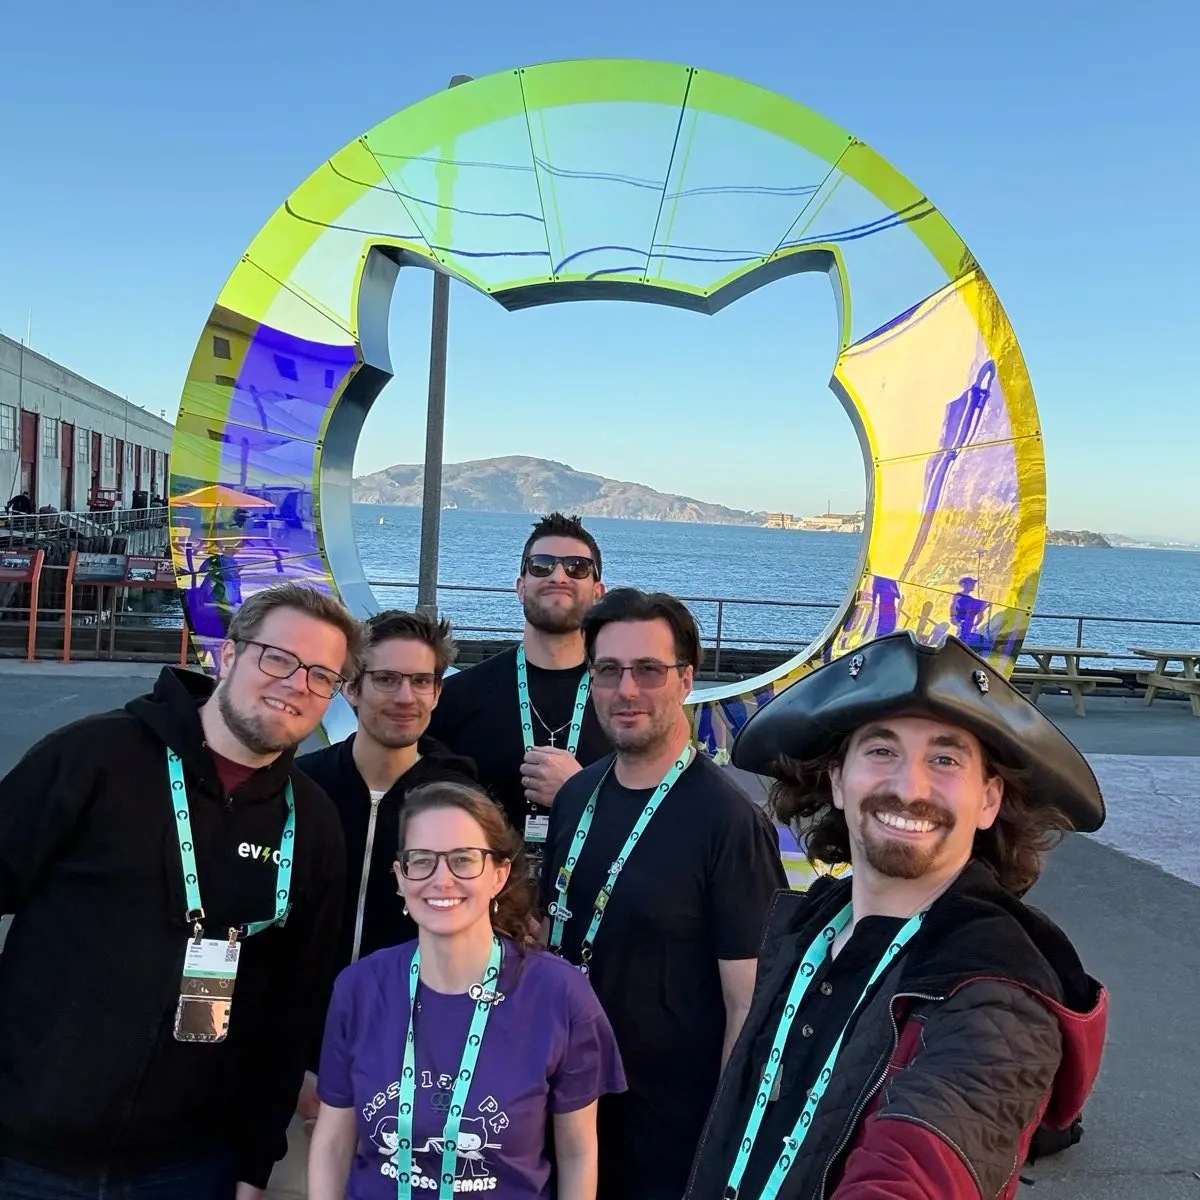
Abschnitt betitelt „GitHub Universe“Im Oktober 2025 wurde ich zur GitHub-Universe-Konferenz nach San Francisco eingeladen (mehr dazu). Beim Community Day war ich Teil eines Panels zum Secure Open Source Fund. Es war schön, die anderen Maintainer nach Wochen voller Zoom-Sessions persönlich zu treffen.
Zusammen mit Gregg Cochran (GitHub), Christian Grobmeier (Log4j), Camila Maia (ScanAPI) und Carlos Alexandro Becker (GoReleaser) habe ich eine Podcast-Episode über Open-Source-Sicherheit aufgenommen. Du kannst sie dir auf YouTube ansehen oder als Audio anhören.
Mitmachen
Abschnitt betitelt „Mitmachen“Wenn du ein Open-Source-Projekt betreust: Bewirb dich doch für das Programm. Der Überblick über Sicherheitsthemen ist breit, und das Netzwerk an Maintainern, das man aufbaut, ist genauso wertvoll.
Wenn dein Unternehmen auf Open Source setzt (und das tut es mit ziemlicher Sicherheit): Sponsere doch die kritischen Abhängigkeiten deines Unternehmens direkt. Oder unterstütze den Secure Open Source Fund, um das Ökosystem insgesamt zu stärken. Sicherere Open-Source-Software bedeutet sicherere Software für alle.