Sterkere beveiliging met het GitHub Secure Open Source Fund
Eind vorige zomer vroeg GitHub ons of we wilden deelnemen aan het Secure Open Source Fund. We meldden ons aan, werden door de commissie geselecteerd en sloten ons samen met 98 maintainers van 67 opensourceprojecten aan bij een intensief beveiligingsprogramma.
Het programma
Section titled “Het programma”De intensieve fase liep in september 2025: ongeveer 20 sessies, allemaal live via Zoom, op avondtijden die voor Europese deelnemers heel prettig waren, al deden er mensen uit alle tijdzones mee. De sessies werden geleid door experts van het GitHub Security Lab en bestreken een breed scala aan onderwerpen. Tussen de sessies hadden we concrete opdrachten. Huiswerk, maar van het nuttige soort. De echte waarde zat er echter in dat mensen die dagelijks met deze onderwerpen werken, ze uitlegden en dat we ze met de groep konden bespreken.
Beveiliging is training, geen vinkje
Section titled “Beveiliging is training, geen vinkje”Eén begrip dat me is bijgebleven, was Improving Our Security Posture. Beveiliging is geen vinkje dat u één keer zet. Het lijkt meer op fitness. Er is geen eindstreep. Het gaat om gewoontes opbouwen, blijven trainen en langzaam sterker worden. Het programma gaf ons een gestructureerd trainingsschema.
De onderwerpen liepen sterk uiteen. We werkten aan duidelijkheid en compatibiliteit van licenties, voegden licentiecontroles toe voor onze Go- en NPM-afhankelijkheden en publiceerden SBOM’s. We schreven een SECURITY.md en een incidentresponsplan. We leerden hoe het CVE-proces werkt. Daar heb ik tot nu toe nog niet mee te maken gehad, maar het is goed om voorbereid te zijn. We behandelden threat modelling, secure-by-design-principes en UX-overwegingen bij het bouwen van veilige software. Aan de toolingkant waren er sessies over statische analyse met CodeQL en over fuzzing.
Dat de beveiliging van GitHub Actions zo’n diepgaand onderwerp zou zijn, had ik niet verwacht. Er zijn veel subtiele manieren waarop workflows misbruikt kunnen worden, en uiteindelijk hebben we onze eigen actions aanzienlijk beter beveiligd met tools zoals actions-permissions.
Een sessie die me verraste, ging over AI-beveiliging. GitHub liet ons kennismaken met de Secure Code Game, een praktische uitdaging waarin u kwetsbaarheden in een codebase opspoort. De eerste niveaus behandelen klassieke OWASP-problemen zoals SQL-injectie en XSS. Bekend terrein. Maar het nieuwste seizoen draait om het misleiden van software met ingebouwde LLM-functionaliteit, zodat ze dingen doet die ze niet hoort te doen. Het was een eyeopener om te zien dat dit het nieuwe front is waarop mensen zich actief voorbereiden.
Verschillende projecten, verschillende perspectieven
Section titled “Verschillende projecten, verschillende perspectieven”Wat het programma bijzonder maakte, was de mix van projecten die erbij waren. Er waren applicaties zoals evcc, Thunderbird for Android, Mattermost en Mastodon. Daarnaast waren er bibliotheken zoals GoReleaser (dat we voor onze releases gebruiken), Mermaid (dat we in onze documentatie gebruiken) en Node.js. En fundamentele tools zoals curl en ImageMagick.
Beveiliging betekent heel iets anders, afhankelijk van wat u bouwt. Een applicatie die bij mensen thuis draait, krijgt met andere dreigingen te maken dan een bibliotheek die in duizenden projecten is ingebouwd. Het was echt waardevol om te horen hoe ze bij curl over beveiliging denken, vergeleken met Mastodon. Naast de inhoud is het netwerk dat u met andere maintainers opbouwt, iets blijvends.
GitHub Universe
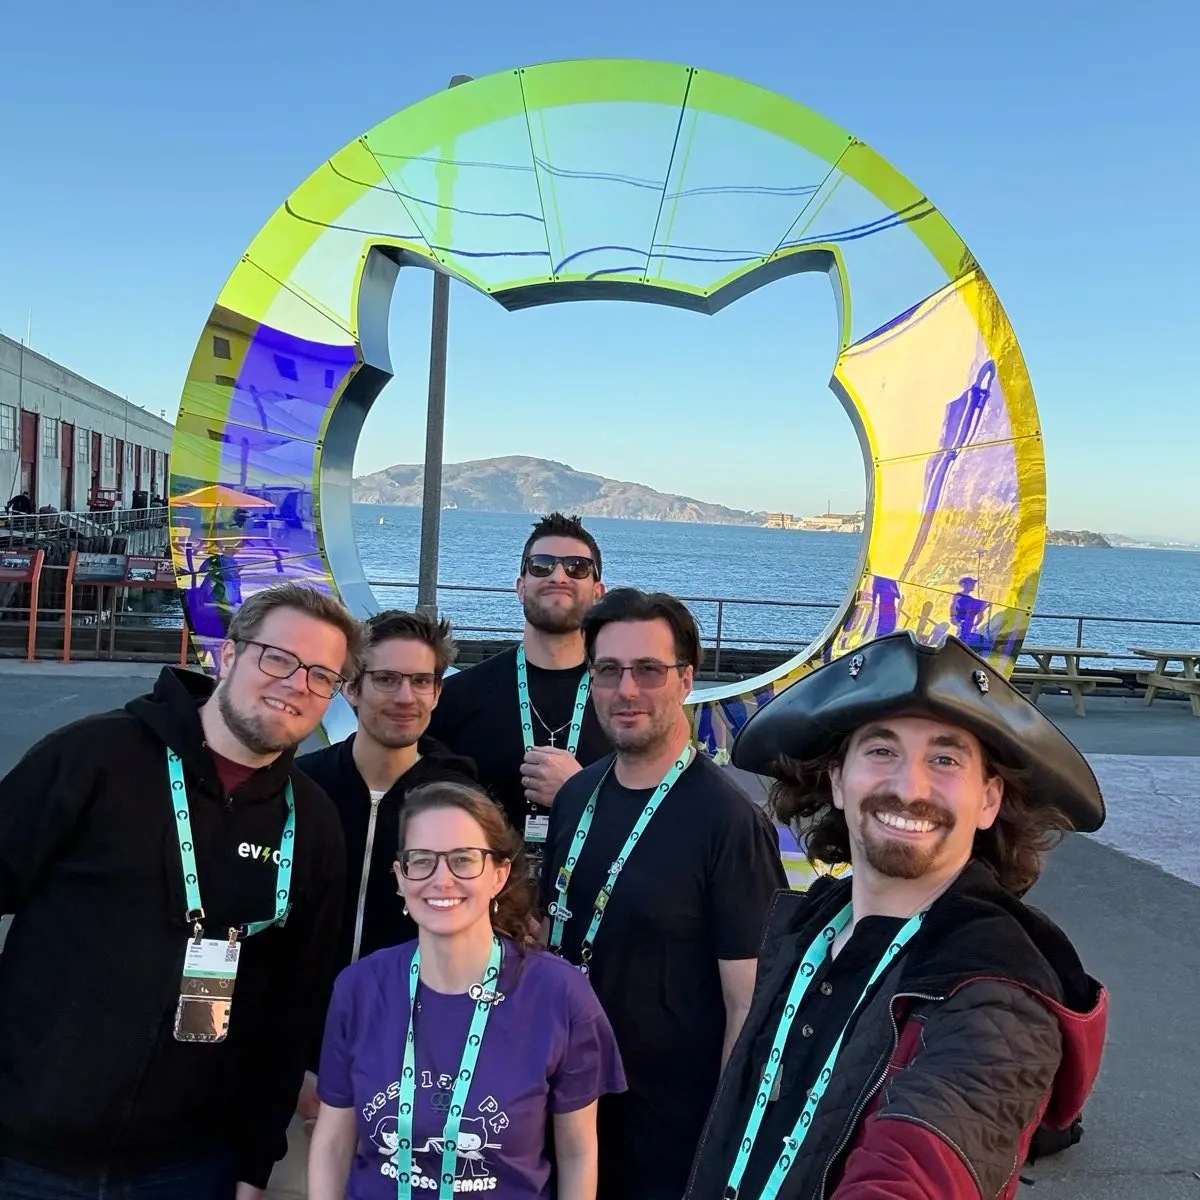
Section titled “GitHub Universe”In oktober 2025 was ik uitgenodigd voor de GitHub Universe-conferentie in San Francisco (meer lezen). Op Community Day zat ik in een panel over het Secure Open Source Fund. Het was geweldig om na weken van Zoom-sessies andere maintainers persoonlijk te ontmoeten.
Samen met Gregg Cochran (GitHub), Christian Grobmeier (Log4j), Camila Maia (ScanAPI) en Carlos Alexandro Becker (GoReleaser) nam ik een podcastaflevering over opensourcebeveiliging op. U kunt hem op YouTube bekijken of naar de audio luisteren.
Doe mee
Section titled “Doe mee”Als u een opensourceproject onderhoudt: overweeg om u voor het programma aan te melden. Het overzicht dat u over beveiligingsonderwerpen krijgt, is breed, en het netwerk van maintainers dat u opbouwt, is net zo waardevol.
Als uw bedrijf op open source vertrouwt (en dat doet het vrijwel zeker): overweeg om uw kritieke afhankelijkheden rechtstreeks te sponsoren. Of steun het Secure Open Source Fund om het bredere ecosysteem te helpen. Veiligere open source betekent veiligere software voor iedereen.