Posilujeme bezpečnost s programem GitHub Secure Open Source Fund
Loni na konci léta nás GitHub oslovil, jestli bychom se nechtěli zapojit do Secure Open Source Fund. Přihlásili jsme se, komise nás vybrala a spolu s 98 správci z 67 open source projektů jsme prošli intenzivním bezpečnostním programem.
Program
Sekce “Program”Intenzivní fáze probíhala v září 2025: zhruba 20 online setkání přes Zoom ve večerních hodinách, které účastníkům z Evropy docela vyhovovaly, i když se připojovali lidé ze všech časových pásem. Setkání, která vedli odborníci z GitHub Security Lab, pokrývala široké spektrum témat. Mezi setkáními jsme měli plnit konkrétní úkoly. Domácí úkoly, ale ty účinné. Skutečnou hodnotou však bylo slyšet, jak tato témata vysvětlují lidé, kteří se jimi zabývají každý den, a diskutovat o nich ve skupině.
Bezpečnost je trénink, ne odškrtávací políčko
Sekce “Bezpečnost je trénink, ne odškrtávací políčko”V hlavě mi utkvěl koncept Improving Our Security Posture. Bezpečnost není políčko, které jednou odškrtnete. Je to spíš jako kondice. Neexistuje žádná cílová čára. Budujete si návyky, trénujete dál a pomalu sílíte. Program nám dal strukturovaný tréninkový plán.
Témata byla velmi různorodá. Pracovali jsme na jednoznačném licencování a kompatibilitě licencí, přidali kontroly licencí pro naše závislosti v Go a NPM a zveřejnili SBOM. Napsali jsme SECURITY.md a plán reakce na incidenty. Seznámili jsme se s procesem CVE. S tím jsem se zatím nemusel zabývat, ale je dobré být připraven. Probrali jsme modelování hrozeb, principy secure-by-design a otázky UX při vývoji bezpečného softwaru. Z nástrojů jsme probrali statickou analýzu pomocí CodeQL a fuzzing.
Nečekal jsem, že bezpečnost GitHub Actions bude tak hluboké téma. Existuje mnoho nenápadných způsobů, jak lze workflow zneužít, a nakonec jsme svoje vlastní actions důkladně zabezpečili pomocí nástrojů jako actions-permissions.
Jedno setkání mě překvapilo: týkalo se bezpečnosti AI. GitHub nám představil Secure Code Game, praktickou výzvu, ve které hledáte zranitelnosti v kódu. První úrovně pokrývají klasické problémy z OWASP, jako jsou SQL injection a XSS. Známá půda. Nejnovější sezóna se ale věnuje tomu, jak lstí přimět software s vestavěným LLM, aby dělal, co by neměl. Otevřelo mi oči, že právě na tuto novou frontu se lidé aktivně připravují.
Různé projekty, různé pohledy
Sekce “Různé projekty, různé pohledy”Výjimečným dělalo program složení zúčastněných projektů. Byly tam aplikace jako evcc, Thunderbird for Android, Mattermost a Mastodon. Knihovny jako GoReleaser (ten používáme pro naše vydání), Mermaid (ten používáme v naší dokumentaci) a Node.js. A základní nástroje jako curl a ImageMagick.
Bezpečnost znamená něco dost odlišného podle toho, co vyvíjíte. Aplikace, která běží v domácnostech, čelí jiným hrozbám než knihovna zabudovaná v tisících projektů. Slyšet, jak o bezpečnosti uvažuje curl ve srovnání s Mastodonem, bylo opravdu cenné. Kromě obsahu zůstane i síť kontaktů, kterou si s ostatními správci vybudujete.
GitHub Universe
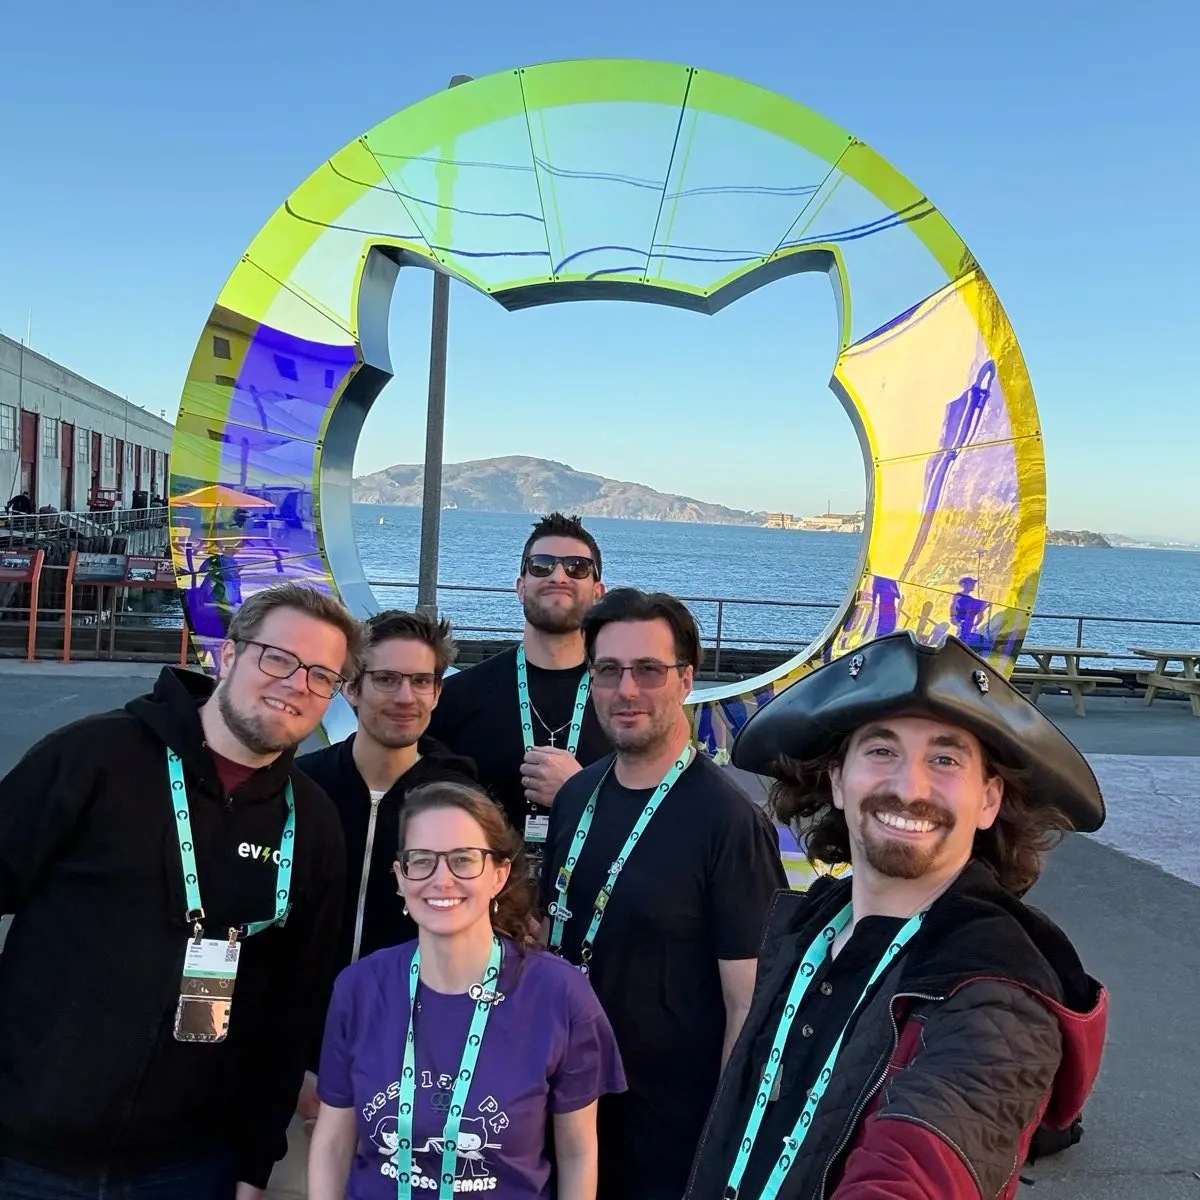
Sekce “GitHub Universe”V říjnu 2025 jsem byl pozván na konferenci GitHub Universe v San Francisku (více zde). Na Community Day jsem se účastnil panelové diskuse o Secure Open Source Fund. Po týdnech setkání přes Zoom bylo skvělé potkat ostatní správce osobně.
Společně s Greggem Cochranem (GitHub), Christianem Grobmeierem (Log4j), Camilou Maiou (ScanAPI) a Carlosem Alexandrem Beckerem (GoReleaser) jsem natočil díl podcastu o bezpečnosti open source. Můžete se podívat na YouTube nebo si poslechnout zvukovou verzi.
Zapojte se
Sekce “Zapojte se”Pokud spravujete open source projekt: zvažte přihlášku do programu. Získáte široký přehled o bezpečnostních tématech a síť kontaktů na další správce je stejně cenná.
Pokud vaše firma závisí na open source (a téměř jistě závisí): zvažte přímé sponzorování svých kritických závislostí. Nebo podpořte Secure Open Source Fund a pomozte tak širšímu ekosystému. Bezpečnější open source znamená bezpečnější software pro všechny.