Più sicurezza con il GitHub Secure Open Source Fund
Alla fine dell’estate scorsa GitHub ci ha proposto di partecipare al Secure Open Source Fund. Ci siamo candidati, siamo stati selezionati dalla commissione e ci siamo uniti a 98 maintainer di 67 progetti open source per un intenso programma sulla sicurezza.
Il programma
Sezione intitolata “Il programma”La fase di approfondimento si è svolta a settembre 2025: circa 20 sessioni, tutte in diretta su Zoom, in fasce serali piuttosto comode per chi partecipava dall’Europa, anche se ci si collegava da tutti i fusi orari. Le sessioni erano tenute da esperti del GitHub Security Lab e coprivano un’ampia gamma di temi. Tra una sessione e l’altra avevamo compiti concreti da svolgere. Compiti a casa, ma di quelli utili. Il vero valore, però, stava nel sentire questi temi spiegati da persone che se ne occupano ogni giorno e nel discuterne con il gruppo.
La sicurezza è un allenamento, non una casella da spuntare
Sezione intitolata “La sicurezza è un allenamento, non una casella da spuntare”Un concetto che mi è rimasto impresso è Improving Our Security Posture. La sicurezza non è una casella che spunti una volta sola. Somiglia più a un allenamento. Non c’è un traguardo. Costruisci abitudini, continui ad allenarti, diventi più forte poco alla volta. Il programma ci ha dato un piano di allenamento strutturato.
I temi erano molto vari. Abbiamo lavorato sulla chiarezza e sulla compatibilità delle licenze, aggiungendo controlli delle licenze per le nostre dipendenze Go e NPM e pubblicando gli SBOM. Abbiamo scritto un SECURITY.md e un piano di risposta agli incidenti. Abbiamo imparato come funziona il processo dei CVE. Finora non mi era mai capitato di averci a che fare, ma è bene essere preparati. Abbiamo affrontato il threat modelling, i principi del secure-by-design e gli aspetti di UX nello sviluppo di software sicuro. Sul fronte degli strumenti c’erano sessioni sull’analisi statica con CodeQL e sul fuzzing.
La sicurezza delle GitHub Actions si è rivelata un tema molto più vasto di quanto mi aspettassi. Ci sono molti modi subdoli per sfruttare i workflow, e alla fine abbiamo irrobustito parecchio le nostre action con strumenti come actions-permissions.
Una sessione che mi ha sorpreso riguardava la sicurezza dell’IA. GitHub ci ha presentato il Secure Code Game, una sfida pratica in cui bisogna scovare le vulnerabilità in una codebase. I primi livelli trattano i classici problemi OWASP come SQL injection e XSS. Terreno conosciuto. L’ultima stagione del gioco, però, consiste nell’ingannare un software con funzionalità LLM integrate perché faccia cose che non dovrebbe. È stato illuminante vedere che questa è la nuova frontiera per cui ci si sta esercitando attivamente.
Progetti diversi, prospettive diverse
Sezione intitolata “Progetti diversi, prospettive diverse”Ciò che ha reso speciale il programma è stato il mix di progetti presenti. C’erano applicazioni come evcc, Thunderbird for Android, Mattermost e Mastodon. C’erano librerie come GoReleaser (che usiamo per i nostri rilasci), Mermaid (che usiamo nella nostra documentazione) e Node.js. E c’erano strumenti fondamentali come curl e ImageMagick.
La sicurezza ha un significato molto diverso a seconda di ciò che si sviluppa. Un’applicazione che gira nelle case delle persone affronta minacce diverse da una libreria integrata in migliaia di progetti. Sentire come curl pensa alla sicurezza rispetto a Mastodon è stato davvero prezioso. Oltre ai contenuti, la rete che si costruisce con altri maintainer è qualcosa che resta.
GitHub Universe
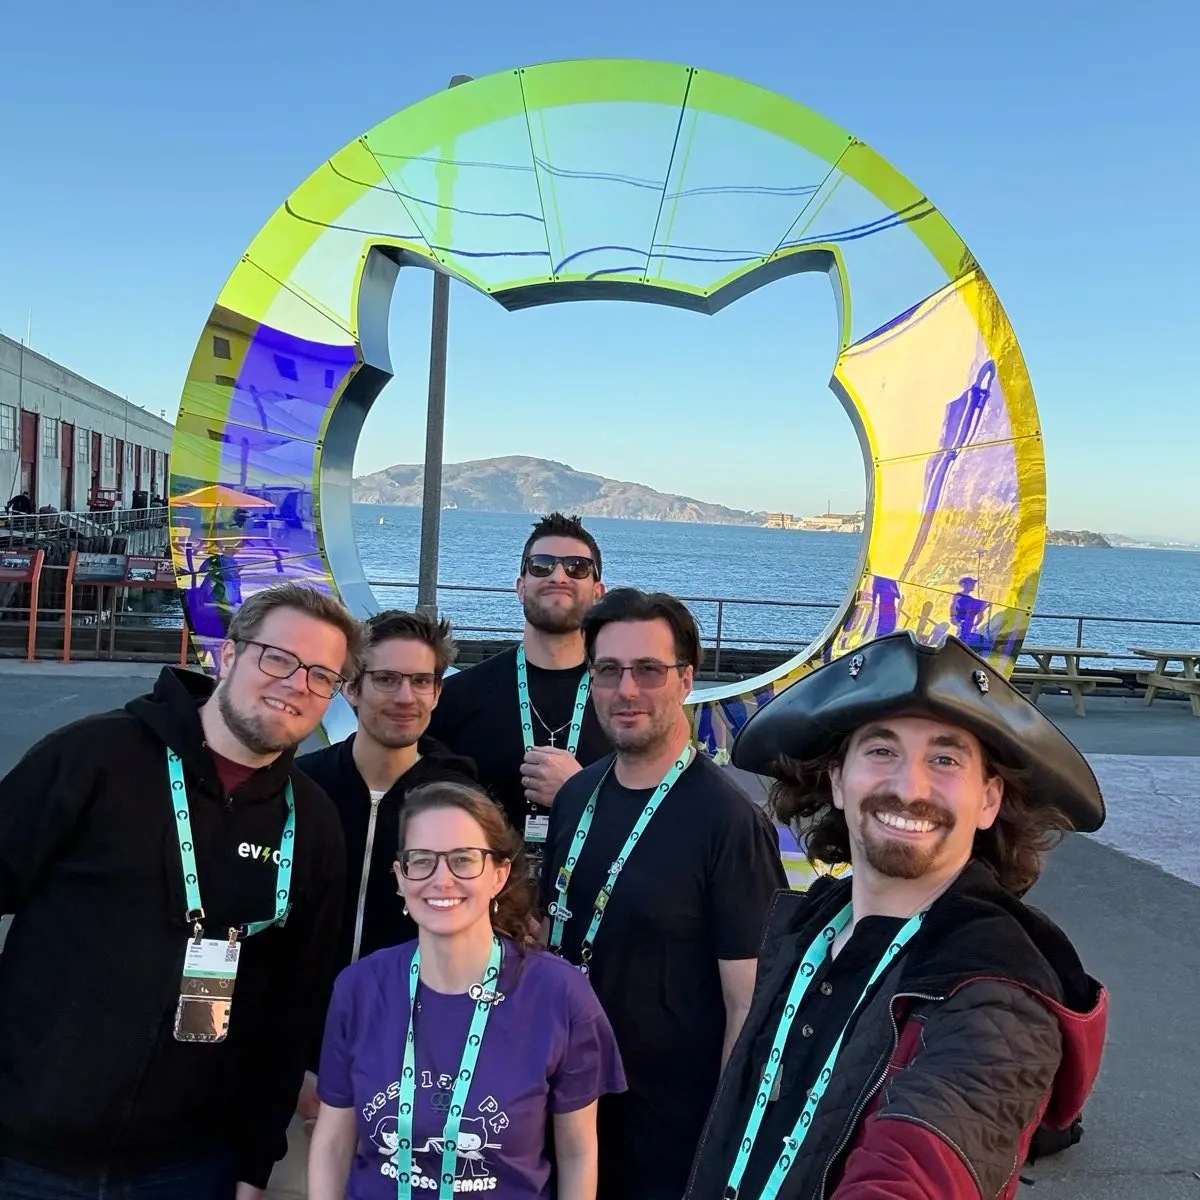
Sezione intitolata “GitHub Universe”A ottobre 2025 sono stato invitato alla conferenza GitHub Universe a San Francisco (maggiori dettagli). Al Community Day ho partecipato a un panel sul Secure Open Source Fund. È stato bello incontrare di persona altri maintainer dopo settimane di sessioni su Zoom.
Insieme a Gregg Cochran (GitHub), Christian Grobmeier (Log4j), Camila Maia (ScanAPI) e Carlos Alexandro Becker (GoReleaser) ho registrato un episodio di podcast sulla sicurezza dell’open source. Puoi guardarlo su YouTube o ascoltare l’audio.
Partecipa anche tu
Sezione intitolata “Partecipa anche tu”Se gestisci un progetto open source: valuta di candidarti al programma. La panoramica che ottieni sui temi della sicurezza è ampia, e la rete di maintainer che costruisci è altrettanto preziosa.
Se la tua azienda si basa sull’open source (e quasi certamente è così): valuta di sponsorizzare direttamente le tue dipendenze critiche. Oppure sostieni il Secure Open Source Fund per aiutare l’ecosistema nel suo complesso. Un open source più sicuro significa software più sicuro per tutti.